Autoridades francesas iniciaram uma investigação rigorosa nesta terça-feira (13) para identificar os responsáveis por um ataque cibernético de larga escala que comprometeu o controle de temperatura em centenas de supermercados pelo país. O incidente, que forçou o descarte de toneladas de alimentos perecíveis, expôs a fragilidade de infraestruturas conectadas à rede e a falta de manutenção em sistemas essenciais do varejo.
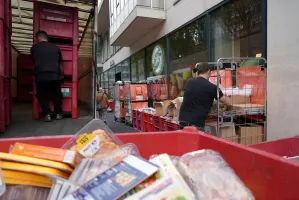
O impacto foi sentido em pelo menos 350 estabelecimentos, incluindo unidades de grandes redes como Carrefour, Monoprix, Intermarché e Coopérative U. Em Paris, funcionários foram vistos removendo grandes volumes de carnes e produtos congelados que perderam a condição de consumo após a alteração manual das temperaturas dos refrigeradores, um cenário que ilustra o custo real de uma falha de segurança digital.
Vulnerabilidades em sistemas legados
A agência de segurança eletrônica da França apontou que a invasão explorou falhas em softwares de refrigeração fornecidos por empresas como Danfoss, Copeland e Dixell. A Danfoss confirmou na segunda-feira (12) que muitas das unidades afetadas operavam com firmware desatualizado ou já haviam atingido o fim de sua vida útil, deixando de receber atualizações críticas de segurança.
A empresa dinamarquesa informou que recomendou repetidamente aos clientes a migração de sistemas legados para tecnologias atuais. No entanto, a persistência de equipamentos obsoletos em operação comercial facilitou a ação dos invasores. Em agosto, a empresa de segurança Claroty já havia alertado sobre falhas no controlador Danfoss AK-SM 800A que permitiam a invasores contornar sistemas de autenticação.
Falhas de higiene cibernética
Especialistas em segurança digital classificam o ataque como uma falha de “higiene cibernética básica”. Segundo Ken Munro, sócio da Pen Test Partners, a exposição de interfaces de controle diretamente à internet sem as devidas camadas de proteção equivale a deixar uma porta aberta para qualquer invasor. A ausência de um pedido de resgate ou de uma reivindicação política intriga os investigadores, sugerindo que o ataque pode ter sido motivado mais por vandalismo digital do que por ganho financeiro.
“Se fosse uma operação de Estado-nação, o alcance seria muito mais amplo e estratégico”, avalia Munro. A facilidade com que o ataque foi executado levanta questionamentos sobre a negligência no gerenciamento de dispositivos conectados, conhecidos como Internet das Coisas (IoT), que frequentemente são instalados e esquecidos em redes corporativas.
Risco contínuo na rede
O perigo, contudo, permanece latente. Utilizando o serviço de varredura Shodan, a agência Reuters identificou que pelo menos 4.500 interfaces da Danfoss continuavam visíveis e potencialmente acessíveis pela internet nesta terça-feira. A empresa francesa Onyphe, especializada em varredura de rede, reforçou que apenas uma pequena parcela desses dispositivos opera com as versões de software mais recentes e seguras.
Enquanto a polícia francesa mantém as buscas pelos autores, o setor varejista enfrenta a pressão para atualizar urgentemente seus parques tecnológicos. O incidente serve como um alerta global para empresas que dependem de automação, reforçando que a segurança da informação é um pilar inegociável da operação física. Continue acompanhando o Play Notícias News para atualizações sobre este caso e outras notícias relevantes sobre tecnologia, segurança e economia global.
Mais sobre este assunto
 Tensões regionais desafiam ambições da Arábia Saudita durante congresso de energia
Papa Leão XIV passa por cirurgia bem-sucedida para tratar câncer de pulmão
A trajetória de Kimberly Guilfoyle: ascensão e queda sob escrutínio
 Petrobras confirma recebimento de R$ 16 bilhões em subvenções para combustíveis